 株式会社AIエージェント
【衝撃】AI大手116社が共同書簡、守るべき当事者は1社も署名せず
2026年8月27日にOpenAI・Anthropic・Google・Microsoftら116社が公開した共同書簡です。書簡は「病院から水処理場まで危ない」と書いていますが、署名側にその運営者は1社もいません。本文を全文検索すると「規制」も「立法」も一度も出てきません。一次情報から読み解きます。
 佐野 泰規株式会社AIエージェント 代表取締役
出典(一次情報)
この記事でわかること
- 2026年8月27日、OpenAI・Anthropic・Google・Microsoftを含む116社が、サイバー防御の共同書簡に署名した。冒頭は「防御を固める時間は限られている」
- 署名者を1社ずつ数えたら、書簡が名指しで守れと言った病院・水道・電力・自治体が1社も入っていない。最多はセキュリティ専業41社、次いでIT基盤24社・金融21社
- 本文を全文検索すると regulation / legislation / mandate / liability / rogue はいずれも0回。書かれているのは「政府は資金を出せ」「フロンティアAI企業は資金と支援を出せ」という支出の要求
- 技術的な発端はAnthropicが2025年11月13日に公表した報告。そこから9か月半後に業界が「時間は限られている」と言い出した構図
2026年8月27日(木)、OpenAI・Anthropic・Google・Microsoft を含む116社が、サイバー防御についての共同書簡に署名しました。 掲載元は OpenAI のサイトで、タイトルは "A call for collective action on cyber defense"。冒頭の一文は "We have a limited window to strengthen cyber defenses."(防御を固める時間は限られている)です。
報道は同日の午後(米東部時間)から一斉に出ました。ただ、私が見た範囲では、書簡の署名者を最後まで数えた記事が見当たりません。 数えてみたら、書簡の主張よりもはっきり出ているものがありました。誰が当事者として並んでいないかです。
書簡が実際に書いていること
本文は5,700字程度の英文で、3つの原則と、4つの相手への具体的な要求で出来ています。
We have a limited window to strengthen cyber defenses.
In the coming months, AI-enabled cyber attacks will become far more widespread and sophisticated as models around the world become increasingly capable. The companies and public services our communities depend on—from hospitals to water treatment plants to the infrastructure that powers the internet—are at risk.
——OpenAI「A call for collective action on cyber defense」(2026年8月27日公開・同日17:13 UTC のアーカイブより/2026年8月28日閲覧)
原則は3つです。①現状のセキュリティでは足りないと認める ②防御側にAIを行き渡らせる ③集団で応じる。そのうえで "Here's what we think needs to happen next" として、01 すべての組織/02 セキュリティ企業と技術パートナー/03 政府/04 フロンティアAI企業の4つに分けて要求を並べています。
文章としてはよく出来ていると思います。とくに 01 の中に "raise the security bar for what you buy, build, and deploy, including AI-generated code"(買う・作る・動かすものの基準を上げる。AIが生成したコードを含む)が入っているのは、発注側にとって具体的で使える一行です。
数えてみた:署名116社の中身
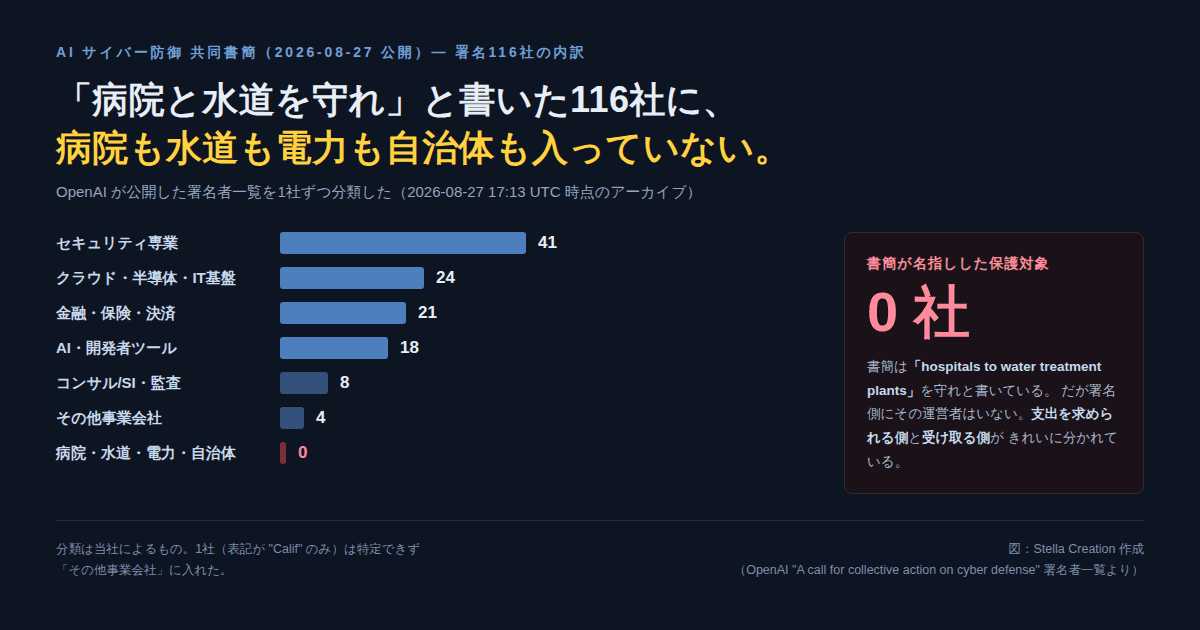
署名者一覧を1社ずつ分類しました。分類は当社によるものです。
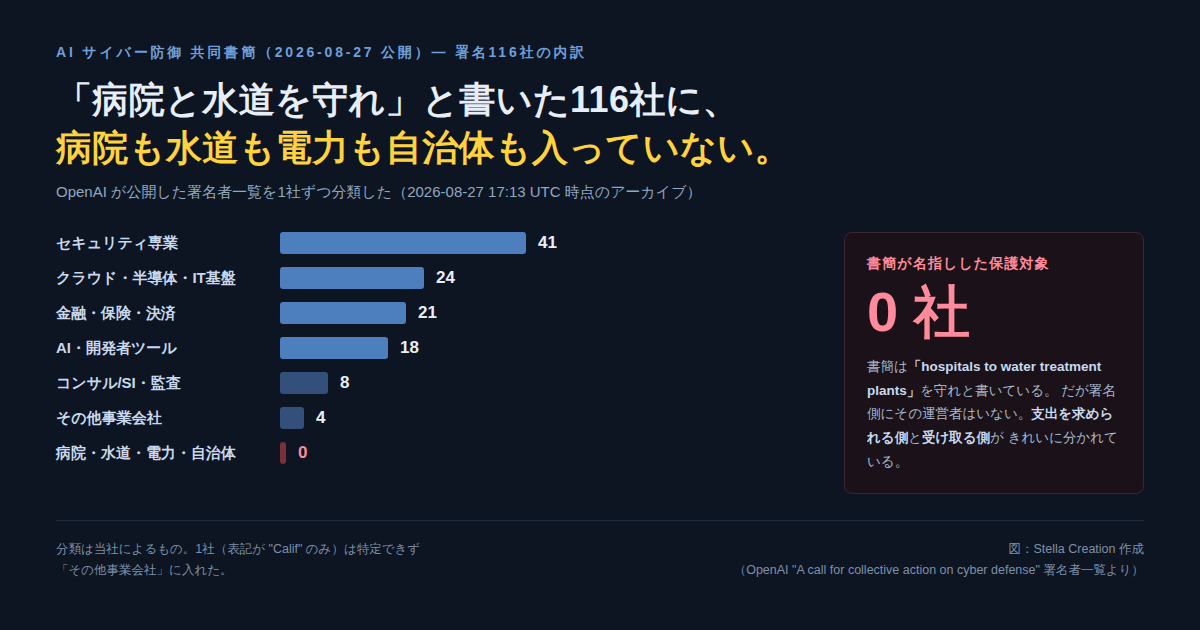
図:株式会社AIエージェント 作成。OpenAI 掲載の署名者一覧(2026年8月27日 17:13 UTC 時点のアーカイブ)を1社ずつ分類して数えた(2026年8月28日閲覧)
| 区分 | 社数 | 主な顔ぶれ |
|---|---|---|
| セキュリティ専業 | 41 | CrowdStrike / Palo Alto Networks / Zscaler / Okta / Fortinet / Sophos / Darktrace / Tenable / SentinelOne / Trail of Bits / HackerOne |
| クラウド・半導体・IT基盤 | 24 | Google / Microsoft / AWS / Oracle / IBM / Cisco / Cloudflare / Akamai / SAP / AMD / Arm / Broadcom / Micron / Equinix / Deutsche Telekom |
| 金融・保険・決済 | 21 | Citi / Capital One / U.S. Bank / Fifth Third Bank / National Australia Bank / Visa / Mastercard / FIS / Fiserv / DTCC / The Clearing House / Block / Robinhood / Citadel / Zurich Insurance |
| AI・開発者ツール | 18 | OpenAI / Anthropic / Perplexity / Hugging Face / Cognition / Replit / Vercel / Figma / Lovable / Mercor |
| コンサル/SI・監査 | 8 | Accenture / Capgemini / Cognizant / PwC / KPMG / Unisys |
| その他事業会社 | 4 | General Motors / Shopify / Flexport ほか |
| 病院・水道・電力・鉄道・自治体 | 0 | — |
書簡が名指しで「危ない」と書いた側が、1社もいません。 病院も、水処理場も、電力も、鉄道も、自治体も、教育機関もゼロです。製造業は General Motors の1社、物流は Flexport の1社だけでした。
これを書簡の欠陥として責めるつもりはありません。むしろ構図がそのまま出ていると読みました。 署名しているのは、防御を売る側(セキュリティ41社)と、それを動かす基盤を持つ側(IT基盤24社)と、自分で買って自分を守る体力がある側(金融21社)です。つまり支出できる側が名前を出し、書簡が守れと言っている予算のない側は、そこにいない。
金融21社の中で私が目を留めたのは DTCC(米国の証券決済機関)と The Clearing House(銀行間決済)です。この2つは「止まると市場が止まる」種類の機関で、広報上の見栄えのために名前を出す性質の組織ではありません。金融がこれを実務として扱っている合図だと私は読みました。保険側でも Marsh と Zurich の署名は業界紙が個別に記事にしています。
なお、私が1社ずつ数えた116という数字は、CNBC が同日の見出しで使っている数(116 companies, entities)と一致しました。
本文を全文検索してみた:書かれていない言葉
もうひとつ、報道と本文の温度差が気になったので、書簡本文を語単位で数えました。
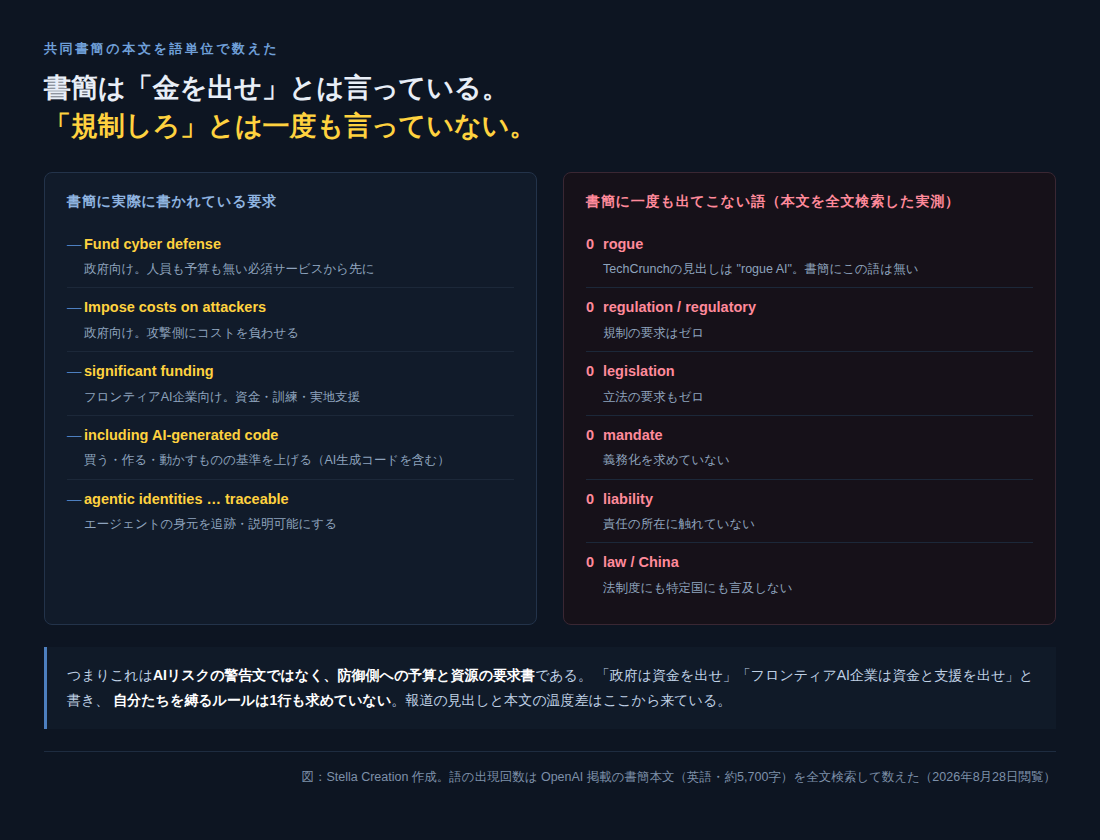
図:株式会社AIエージェント 作成。語の出現回数は OpenAI 掲載の書簡本文(英語)を全文検索して数えた(2026年8月28日閲覧)
regulation / regulatory / legislation / mandate / liability / law は、いずれも0回。 ついでに rogue も0回、China も0回でした。TechCrunch の記事はURLからして「rogue AI に対抗を呼びかけ」という枠で書いていますが、書簡にその語はありません。
代わりに書かれているのは、はっきりと支出の要求です。政府には "Fund cyber defense"(防御に資金を出せ。人も予算もない必須サービスから先に)と "Impose costs on attackers"(攻撃側にコストを負わせろ)。フロンティアAI企業には "significant funding"(相応の資金)と実地支援。
つまりこの書簡は、AIのリスクを警告する文書というより、防御側に金と資源を回せという要求書です。そして署名した会社を縛るルールは1行も入っていません。 見出しと本文がずれて見えるのは、ここが原因だと思います。
念のため言い添えると、私はこれを不誠実だとは思っていません。業界が自主的に集まって出した文書に自縄自縛の条項が入らないのは当たり前です。ただ、「AI企業が規制を求めた」と読むと事実を取り違えます。 求められているのは予算のほうです。
なぜ今なのか。一次情報は9か月半前に出ている
書簡は「なぜ今なのか」を説明していません。ただ、技術的な発端として広く参照されているものは特定できます。
| 日付 | 出来事 | 出典の種類 |
|---|---|---|
| 2025年9月中旬 | AIエージェントを使ったサイバースパイ活動が発生(30組織が標的) | 当事者の報告 |
| 2025年11月13日 | Anthropic が報告書を公表。AIが campaign の 80〜90% を実行 | 一次(Anthropic) |
| 2025年12月2日 | 米上院 Hassan・Ernst 両議員が国家サイバー長官へ質問書。回答期限は2026年1月9日と記載 | 一次(上院) |
| 2026年8月27日 | 116社の共同書簡「時間は限られている」 | 一次(OpenAI掲載) |
Anthropic の報告の該当箇所です。
Overall, the threat actor was able to use AI to perform 80-90% of the campaign, with human intervention required only sporadically (perhaps 4-6 critical decision points per hacking campaign).
——Anthropic「Disrupting the first reported AI-orchestrated cyber espionage campaign」(2025年11月13日/2026年8月28日閲覧)
上院の書簡はこれを受けたもので、Anthropic の報告を引きながら "the first documented case of a cyberattack largely executed without human intervention at scale" と書いています。
発見から9か月半、上院が回答期限に置いた日から約7か月半が経って、業界側が「時間は限られている」と言い出した。 この間隔は書簡自身が説明していない部分です。理由を断定はできませんが、私は「新しい事実が出たから」より 「賛同者を116社まで積み上げるのに時間がかかったから」と読んでいます。個社の警告は無視できても、決済インフラと大手銀行が並んだ一覧は無視しにくい。集めること自体がこの文書の目的だったのではないかと思います。
誰が署名していないか
アーカイブした時点の一覧に入っていない名前も、同じくらい情報量があります。
- Meta、xAI、Apple、Salesforce、そして Amazon 本体(AWS は入っています)
- NVIDIA(同時点の一覧では確認できませんでした)。10-Qを読んだ回で見たとおり、同社はいまAIインフラ側に大きく資金と信用を出している立場ですが、この書簡には名前がありません
- 中国・欧州大陸のAI企業はほぼ不在。欧州系は Deutsche Telekom、Zurich Insurance、Nationwide Building Society など数社にとどまる
書簡は "no single company should control the future"(どの1社も未来を支配すべきではない)と書き、"a global response is necessary"(世界規模の対応が必要)と続けます。理念はそうでも、署名の実体はほぼ米国+一部欧州です。ここは「グローバルな呼びかけ」と読むより、「米国のAI・セキュリティ・金融が足並みを揃えた」と読むほうが実態に近いと思います。
ひとつ目を引いたのが Hugging Face が署名側にいることです。同社をめぐっては、The Information が2026年8月26日に「NVIDIA が129億ドルで買収することで合意した」と報じ、一方で Business Insider は「交渉中で合意には至っておらず、破談の可能性もある」と報じています(いずれも報道であり、当事者の公式発表は確認できていません)。独立したモデル基盤として署名した先が、買収報道の渦中にある——一覧はそういう時間の断面でもあります。
これから何を見ればいいか
日付と観測点を置いておきます。
- 署名の数が増えるか。 署名者一覧はページ上で更新されていく形式です。私が数えた116社は2026年8月27日17時13分(UTC)時点の断面にすぎません。大手銀行や重要インフラ運営者が後から加わるかが、この書簡が「業界の宣言」で終わるか「調達の合図」になるかの分かれ目だと見ています。
- 04(フロンティアAI企業)の "significant funding" に金額が付くか。 現時点で書簡に金額はありません。OpenAI・Anthropic・Google のいずれかが具体的な基金・無償提供枠を発表したら、この書簡が実装フェーズに入ったということです。
- 03(政府)が動くか。 米国の次会計年度は2026年10月1日開始です。重要インフラ向けのサイバー予算がここで動くかどうか。
- セキュリティ各社の受注に出るか。 CrowdStrike、Palo Alto Networks、Zscaler、Fortinet、Okta、SentinelOne、Tenable といった署名企業の四半期説明で、「AI起因の攻撃」を理由にした需要が語られるようになるか。私は数字より、この語られ方の変化のほうを先に見ます。
- 同種の書簡が欧州・日本で出るか。 出ないなら、この動きは米国内の調達の話として読むのが正確です。
日本の会社にとって
この書簡の直接の宛先は日本の中小企業ではありません。ただ、01(すべての組織)の中に、そのまま持ち帰れる一行があります。"raise the security bar for what you buy, build, and deploy, including AI-generated code" です。
AIにコードを書かせる会社が増えたぶん、「誰も読んでいないコードが本番に入る」経路が増えました。シャドーAIについて書いた回——ルールを全社整備した企業でも公式外ツールの利用経験が46.9%あるという調査——と、根は同じところにあると思っています。禁止では止まらないので、通り道を作って、その通り道に検査を置くしかない。
弊社がAI自動化・受託開発で納品するものは、規模や価格にかかわらず同じ開発セキュリティ標準を当てています。人の最終レビューを通さないコードを本番に入れない、という一点は、書簡が言っていることとまったく同じです。派手な話ではありませんが、AI生成コードの比率が上がるほど、この一点の価値だけが上がっていくと見ています。
自社の現在地を見ておく
業界の動きを追うのと、自社で何をするかは別の話です。AI適合度診断は10問の選択式で、その場で点数が出ます。連絡先の入力は要りません。 作るものが決まっているならAI概算見積もり(無料・約3分)もあります。
よくある質問
- この共同書簡はいつ、どこで公開されたのですか?
- 2026年8月27日(木)に、OpenAIのサイト上で「A call for collective action on cyber defense」として公開されました。報道は同日午後(米東部時間)から出ています。本記事は2026年8月27日17時13分(UTC)時点で保存されたアーカイブを一次情報として読んでいます。
- 何社が署名しているのですか?
- 上記アーカイブの時点で116社です。書簡自身は「over 100 organizations」と書いています。署名者一覧はページ上に随時追加される形なので、閲覧する時期によって社数が変わる可能性があります。
- 書簡は規制を求めているのですか?
- いいえ。本文を全文検索した限り、regulation / regulatory / legislation / mandate / liability / law はいずれも一度も出てきません。政府に対して求めているのは「Fund cyber defense(サイバー防御に資金を出す)」と「Impose costs on attackers(攻撃側にコストを負わせる)」で、自らを縛るルールは求めていません。
- なぜこのタイミングなのですか?
- 書簡はその理由を説明していません。技術的な発端として広く参照されているのは、Anthropicが2025年11月13日に公表した「AIが80〜90%を自律実行したサイバースパイ活動」の報告で、そこから約9か月半が経っています。この間に米上院議員2名が国家サイバー長官へ質問書を出しています(2025年12月2日、回答期限は2026年1月9日と記載)。
- 日本の中小企業に関係がありますか?
- 直接の宛先ではありませんが、書簡は「買う・作る・動かすもののセキュリティ基準を上げる(AI生成コードを含む)」を全組織への要求として書いています。発注側としては、AIで書いたコードをそのまま本番に入れていないか、外注先にレビュー体制があるかを確認する材料になります。
自社に当てはめると、いくら?
ニュースを読んでも、自社の業務に落とすと何をどこまで作る話なのかは分かりません。やりたいことを入力すると、AIが約3分で機能・期間・概算費用を出します。無料で、営業からのしつこい連絡はありません。
AIで概算見積もり(無料) →先に費用の目安を知りたい方は用途別の費用相場へ。