 株式会社AIエージェント
【中小企業】脆弱性の指摘への対応、連絡元にNICTが加わりました
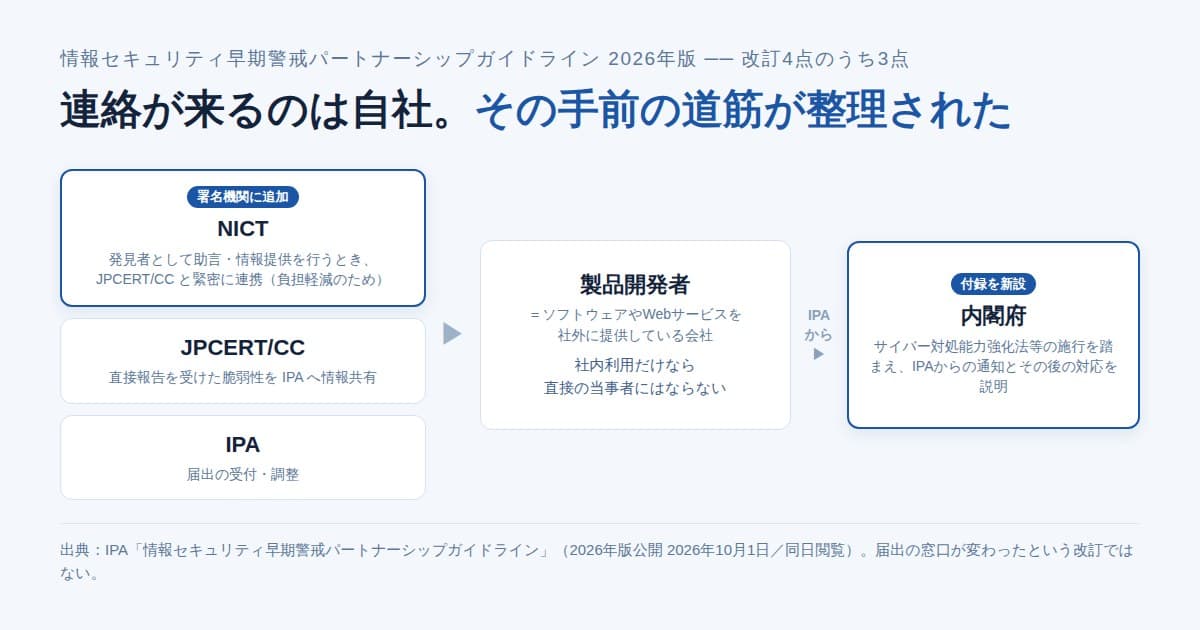
IPAが「情報セキュリティ早期警戒パートナーシップガイドライン」の2026年版を公開しました。署名機関にNICTが追加され、NICTが発見者として製品開発者へ助言・情報提供を行うときの連携が明記されています。JPCERT/CCに直接報告された脆弱性をIPAへ共有することも追記され、サイバー対処能力強化法の施行を受けてIPAから内閣府への通知を説明する付録が新設されました。
 佐野 泰規株式会社AIエージェント 代表取締役
出典(一次情報)
AIでツールを作って、社外に出す。見積もり計算のWebフォームでも、顧客向けの問い合わせボットでも同じです。そこから先は、脆弱性の調整で「製品開発者」として扱われる側になります。
誰かが穴を見つけたとき、連絡が来るのは自社です。その連絡が届くまでの道筋を定めたガイドラインが、2026年版になりました。
中小企業が脆弱性の指摘への対応を考えるとき、連絡元が1つ増えた
IPAが「情報セキュリティ早期警戒パートナーシップガイドライン」の2026年版を公開しました。改訂内容からそのまま引きます。
ガイドラインの署名機関として、NICTを追加
発見者がNICTである場合であって、国立研究開発法人情報通信研究機構法(NICT法)に基づきNICTが製品開発者に必要な助言および情報の提供を行うときには、NICT及びJPCERT/CCは当該製品開発者の負担軽減のため緊密に連携する旨を追記
——情報セキュリティ早期警戒パートナーシップガイドライン|IPA(2026年10月1日公開/同日閲覧)
ポイントは「負担軽減のため」という一語です。2つの機関から別々に同じ件で連絡が来る、という状態を避けるための追記だと読めます。
JPCERT/CCに報告された脆弱性が、IPAにも共有される
2つ目の改訂はこれです。発見者がJPCERT/CCに直接脆弱性を報告した場合に、JPCERT/CCが当該脆弱性についてIPAに情報共有する旨が追記されました。
届出の入口が複数あっても、情報は集約される——「どこに報告されたか」で自社への連絡が変わる、という不確かさが減る方向の整理だと読めます。
行政へ上がる経路が、付録として説明された
3つ目が、今回いちばん大きい変更だと当社は見ています。
重要電子計算機に対する不正な行為による被害の防止に関する法律(サイバー対処能力強化法)および同法に基づく要請等を踏まえ、IPAから内閣府への通知対応やその後の内閣府での対応について、説明する付録が新設されました。あわせてIPA・JPCERT/CC・NICTの3機関から、同法の施行を踏まえた脆弱性関連情報の取扱いに関する要請文・通知が出ています。
脆弱性の情報が、調整機関の中で閉じない経路を持ったと読めます。
で、中小企業は何を変えるのか
まず当てはまる会社を絞ります。ソフトウェアやWebサービスを社外に提供している会社です。社内でSaaSを使っているだけなら、この枠組みの直接の当事者にはなりません。
そのうえで、当社の判断です。変えるのは「連絡が来たときに誰が動くか」を決めておくこと。
やること
- 受け取る窓口を1つ決める。 問い合わせフォームか、サイトに書いた連絡先か。決めていないと、代表メールに届いて埋もれます。
- 一次返信の期限を決める。 内容の判断より先に「受け取りました」を返せる状態にしておく。調整は相手がいる作業です。
- 判断する人を決める。 直すか、直さないか、いつ直すか。開発を外注している場合は、外注先との連絡経路もここに含めてください。
- AIで作って外に出したものを、棚卸しする。 社内ツールのつもりで作って、URLを知っていれば誰でも開ける状態になっているものがないか。AIエージェントに持たせた権限の話は統制の層の記事に書きました。
やらないこと
- 連絡を無視しない。 ガイドラインには、連絡が取れない場合の手続きも定められています。
- 「うちのような規模には来ない」と決めない。 連絡元は規模ではなく、公開されている製品やサイトを見ています。
いつまでに
1と2は今週中に。文書は要りません。 誰が受けて、何時間以内に一次返信するか、を口頭で決めて共有するだけでも、無いよりはるかに違います。
よくある誤解
「届出の窓口が変わった」わけではありません。 改訂として挙げられているのは、署名機関の追加、連携と共有の明記、付録の新設です。
「全部の中小企業に関係する」話でもありません。 社外に提供しているソフトウェアやWebサービスがあるかどうかで分かれます。
「指摘されたら即公表される」のでもありません。 この枠組みは、製品開発者との調整を経て公表する流れを定めたものです。
作って外に出す前に、どこまで自社で持つかを決めておく
脆弱性の連絡を受ける側になるかどうかは、何をどこまで自社で作って公開するかで決まります。社内に閉じるのか、顧客に出すのかで、必要な備えが変わります。
AI適合度診断は10問で、どの業務から手を付けるべきかを点数にします。連絡先の入力は要りません。 規模の目安が要るならAI見積もりに書くと約3分で概算が出ます。
出典
- 情報セキュリティ早期警戒パートナーシップガイドライン|IPA(2026年版公開 2026年10月1日/2026年10月1日閲覧)——2026年の改訂4点(署名機関へのNICT追加/発見者がNICTの場合のNICTとJPCERT/CCの連携/JPCERT/CCに直接報告された脆弱性のIPAへの通知/サイバー対処能力強化法等の施行への対応として付録を新設)、および同法の施行を踏まえたIPA・JPCERT/CC・NICTの要請文・通知
自社の場合、いくら?
作りたいものを入力するだけで、AIが約3分で概算見積もりを作成します。一般的なSIer相場との比較つき、無料・営業からのしつこい連絡はありません。
AIで概算見積もり(無料) →先に費用の目安を知りたい方は用途別の費用相場へ。